Lietuvos parduotuvėms gresia kibernetinė grėsmė, galinti sunaikinti maistą
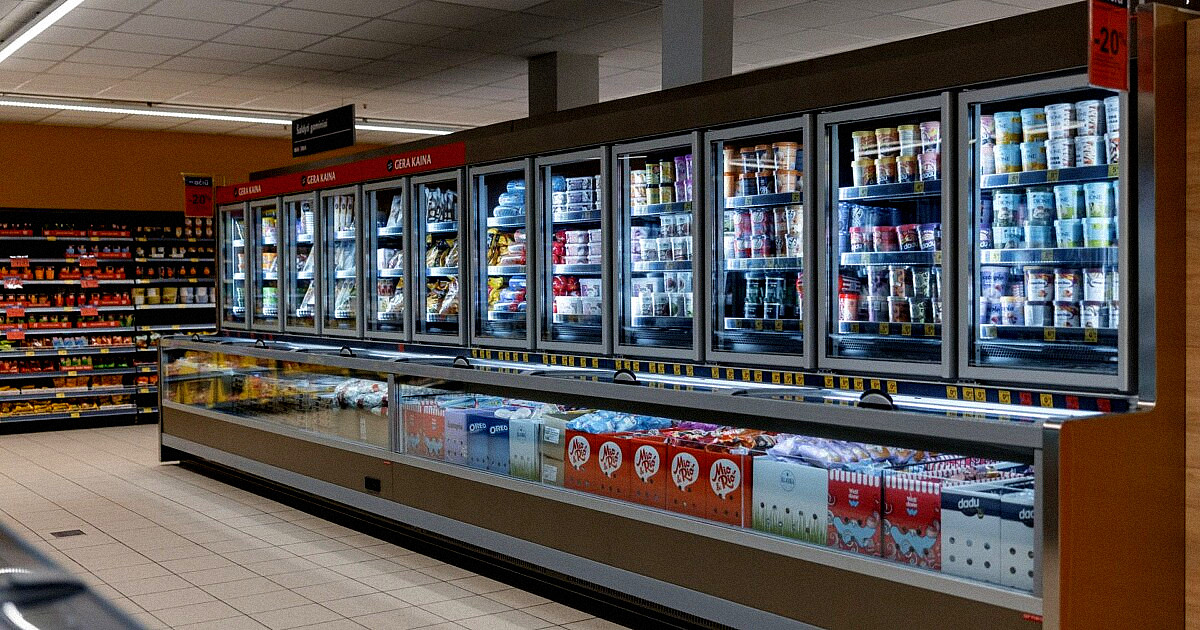
Pastarojo meto incidentai Prancūzijoje ir Nyderlanduose atkreipė dėmesį į naują grėsmę – programišių atakas prieš prekybos tinklų techninę įrangą. Keli šimtai parduotuvių Prancūzijoje prarado tonas maisto, kai nusikaltėliai nulaužė nuotolines šaldymo sistemas ir temperatūrą nustatė ne šaldymui, o šildymui. Tokie incidentai kelia klausimą: ar Lietuvos parduotuvės yra pakankamai pasiruošusios apsisaugoti ir kaip greitai būtų reaguojama gedimo ar atakos atveju.
Ką parodė incidentas Prancūzijoje
Žmonės, dirbę įvykio vietoje, pasakoja apie ekstremalias sąlygas: „Buvo daugiau nei penkiasdešimt laipsnių. Visa mėsa sugadinta“, – sakė viena iš liudininkių. Dėl programinės įrangos spragų šaldytuvų ir šaldiklių temperatūra kai kur pasiekė net 50 laipsnių, dalis įrangos užsidegė, o nuostoliai siekė dešimtis milijonų eurų. Incidentas akivaizdžiai iliustruoja, kad kibernetinės atakos gali turėti ne tik finansinių, bet ir tiesioginių maisto tiekimo bei viešojo saugumo pasekmių.
Specialistų komentarai ir technologiniai trūkumai
IT saugumo ekspertai pažymi, kad atakos dažnai pasinaudoja senomis, neatnaujintomis sistemomis. „Pirmiausia tai įvyko dėl to, kad buvo pažeidžiama sena pačios įrangos versija, o gamintojas pats prieš kelerius metus rekomendavo ją atnaujinti. Matyt, ji turėjo kritinių spragų, dėl kurių nusikaltėliams pavyko įsilaužti ir pakeisti parametrus“, – aiškino „Surfshark“ IT saugumo vadovas Tomas Stamulis.
T. Stamulis įspėja, kad įrenginių saugumo spragos gali būti išnaudotos bet kieno: „Bet kokios ir bet kokio amžiaus. Ar grupuotė, ar individualus asmuo – kai įranga pažeidžiama, didelio mokslo nebereikia tuo pasinaudoti. Net yra filmukų, kuriuos pasižiūrėjus galima išnaudoti tokį pažeidžiamumą ir įsilaužti“.
Kaip situacija vertinama Lietuvoje
Lietuvos tinklų atstovai teigia, kad saugumas yra nuolatinis prioritetas. „Apie saugumą galvojame nuolat. Niekas nėra apsaugotas nuo kibernetinių atakų“, – pripažino „Rimi” atstovė Luka Lesauskaitė-Remeikė.
Panašiai kalbėjo ir „Maximos“ komunikacijos vadovas Giedrius Galdikas: „Žinoma, kad mes, išgirdę apie tokį įvykį, aptarėme, buvo pereitos visos sistemos, pasitikrinta”.
Privaloma dalis apsaugos – tinkamų prieigos kontrolės priemonių diegimas. „Dalį galima valdyti centralizuotai ir matyti prieigą, dalyje – ne. Tai skirtingai, ir gerai, nes lengviau apsaugoti, kai yra daugiau skirtingų sistemų“, – aiškino L. Lesauskaitė-Remeikė. Tuo tarpu techninių sprendimų tiekėjai pažymi, kad dalis įrangos Lietuvoje turi nuotolinį valdymą: „Sistemos turi nuotolinį valdymą. Tai reikalinga, kad būtų užtikrintas saugus įmonės veikimas”, – sakė „Baltic Master” projektų vykdymo vadovas Kryspinas Vencevičius.
Prevencija ir praktiniai žingsniai
Ekspertai rekomenduoja reguliariai atnaujinti programinę įrangą, atsijungti kritines sistemas nuo viešojo interneto prieigos ir diegti daugiasluoksnes prieigos kontrolės priemones. „Prancūzijos pavyzdys rodo, kad analogiška situacija nelabai reali, kad įvyktų pas mus, nes jie turėjo spragų. Pas mus sistemos per viešąją interneto prieigą nėra pasiekiamos. Tai yra svarbus saugumo dalykas”, – pabrėžė L. Lesauskaitė-Remeikė.
Kaip perspėjimą Tomas Stamulis priduria: „Čia yra signalas pagalvoti apie visą įrangą. Gali būti saulės elektrinės, generatoriai. Tos pačios vaizdo kameros – bet kas gali būti nulaužta, jeigu nėra atnaujinama ir prižiūrima”. Šios rekomendacijos taikomos ne tik didiesiems tinklams, bet ir mažoms parduotuvėms, kurių pažeidžiamumas gali būti dar didesnis.