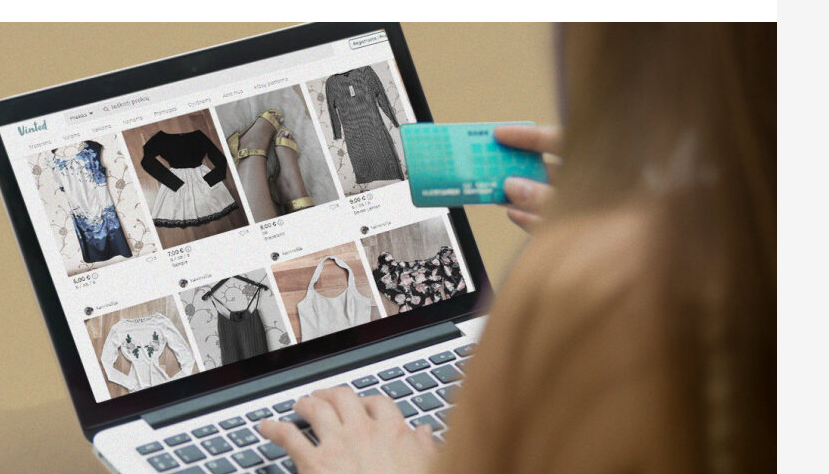
Populiarioje dėvėtų drabužių ir aksesuarų prekybos platformoje pastebėta įtikinamai sukurta sukčiavimo schema, kuri per pastaruosius mėnesius privertė pranešti šimtus nukentėjusiųjų. Sukčiai veikia sparčiai ir profesionaliai – jie naudoja fišingo metodus, kad išgautų vartotojų prisijungimo duomenis ir prieigą prie bankinių sąskaitų.
Įvykio atvejis ir jo eiga
27-erių moteris iš Australijos Kayla Emillie socialiniuose tinkluose pasidalijo, kaip per kelias minutes prarado 1,2 tūkst. Australijos dolerių (apie 750 eurų). „Viskas atrodė nepaprastai įtikinamai“, – sakė K. Emillie, pasakojusi, kad ji paskelbė skelbimą apie parduodamą suknelę, o netrukus gavusi pirkėjo žinutę spausdama atsiųstą nuorodą susiejo banko sąskaitą. „Maniau, kad taip ir turi būti. Atrodė, jog jungiuosi prie savo banko sąskaitos“, – pridūrė ji. Po to, kaip moteris pasakojo, per kelias minutes sukčiai ištuštino jos sąskaitą: „Ir viskas – nė dviejų minučių neprireikė, kad jie ištuštintų mano sąskaitą.”
Kaip veikia schema
Sukčiai dažniausiai siunčia žinutes su nuorodomis, kurios imituoja oficialius platformos pranešimus. Vartotojas skatinamas „susieti banko sąskaitą“ arba patvirtinti mokėjimą per išorinę svetainę. Paspaudus nuorodą, atsidaro tikroviškai atrodančios prisijungimo formos, kurios nugvelbia prisijungimo vardą, slaptažodį ir net dviejų veiksnių autentifikacijos kodus. Tada per kelias minutes iš sąskaitos atliekami mokėjimai į kelias skirtingas paskirtis – paslaugas, kriptovaliutų platformas ar kelionių rezervacijas – todėl atkurti lėšas tampa sudėtinga.
Kiek nukentėjo ir ką sako platforma
Nuo liepos iki rugsėjo Australijos pagalbos nuo sukčių tarnyba gavo daugiau kaip 130 pranešimų apie sukčius, apsimetančius tos platformos vartotojais; vidutinė žala vienam nukentėjusiajam siekė apie 2,2 tūkst. Australijos dolerių (apie 1,4 tūkst. eurų). Platformos atstovai nurodė, kad imasi priemonių naudotojų apsaugai: „Pagalbos centre naudotojams aiškiname, kaip atpažinti duomenų viliojimo žinutes bei kitas apgavystes ir kaip apie jas pranešti”, – teigiama pranešime.
Taip pat pažymėta: „Programėlėje taip pat pateikiame įspėjimus, jei naudotojas mėgina pasidalyti kontaktiniais duomenimis ar tęsti bendravimą už platformos ribų. Primygtinai raginame visą bendravimą, mokėjimus ir užsakymus vykdyti tik „Vinted“ programėlėje. Primename, kad „Vinted“ niekada neprašo asmens ar banko duomenų SMS žinutėmis arba išorinėse interneto svetainėse”.
Praktiniai patarimai, ką daryti ir kaip apsisaugoti
Jei gavote neįprastą pranešimą su nuoroda, nespauskite jos ir patikrinkite pirkėjo ar pardavėjo profilį platformoje. Visada vykdykite mokėjimus per oficialią platformos sistemą. Jeigu įvedėte prisijungimo duomenis ar gavote 2FA kodą, nedelsdami susisiekite su savo banku, užblokuokite korteles ir pakeiskite slaptažodžius. Praneškite apie incidentą platformai ir vietinėms teisėsaugos institucijoms. Apsaugai naudinga įjungti stipresnę dviejų veiksnių autentifikaciją, naudoti unikalius slaptažodžius ir vengti bendravimo už platformos ribų.
Šis atvejis primena, kad sukčiavimo aukomis gali tapti įvairaus amžiaus ir patirties žmonės. Svarbu žinoti darbo mechanizmus ir elgtis apdairiai – tik taip įmanoma sumažinti žalos riziką ir išvengti finansinių nuostolių.